 クラウド / セキュリティ
金融・B2B SaaS向けクラウドセキュリティ診断・WAF導入・ゼロトラスト基盤構築
クライアント業種
FinTech・金融SaaS / 法人向けクラウドサービス
開発期間
約2ヶ月
提供スコープ
セキュリティ脆弱性診断、WAF・DDoS防御設計、ゼロトラストIAM構築、コンプライアンス監査対応
1. 課題と導入前のボトルネック
大手金融機関とのAPI連携やエンタープライズ企業へのSaaS導入を進めるにあたり、厳格なセキュリティ監査基準(FISC安全対策基準・SOC2等)への適合が急務となっていました。
- インフラ設定のブラックボックス化: 急成長に伴いAWS上に多数のインスタンス・S3バケットが無秩序に作成され、意図しない公開設定や過剰権限のリスクが潜在。
- 外部攻撃・悪質Botへの防御不足: ログイン画面へのクレデンシャルスタッフィング攻撃やAPIへの過剰リクエストに対するWAF・Rate Limit防御が未整備。
- 社内アクセスのVPN依存と運用負荷: リモートワーク環境において旧来のVPN機器が帯域ボトルネックとなり、アクセス権限の細粒度な制御が困難。
2. Ill(イル)株式会社による設計・開発アプローチ
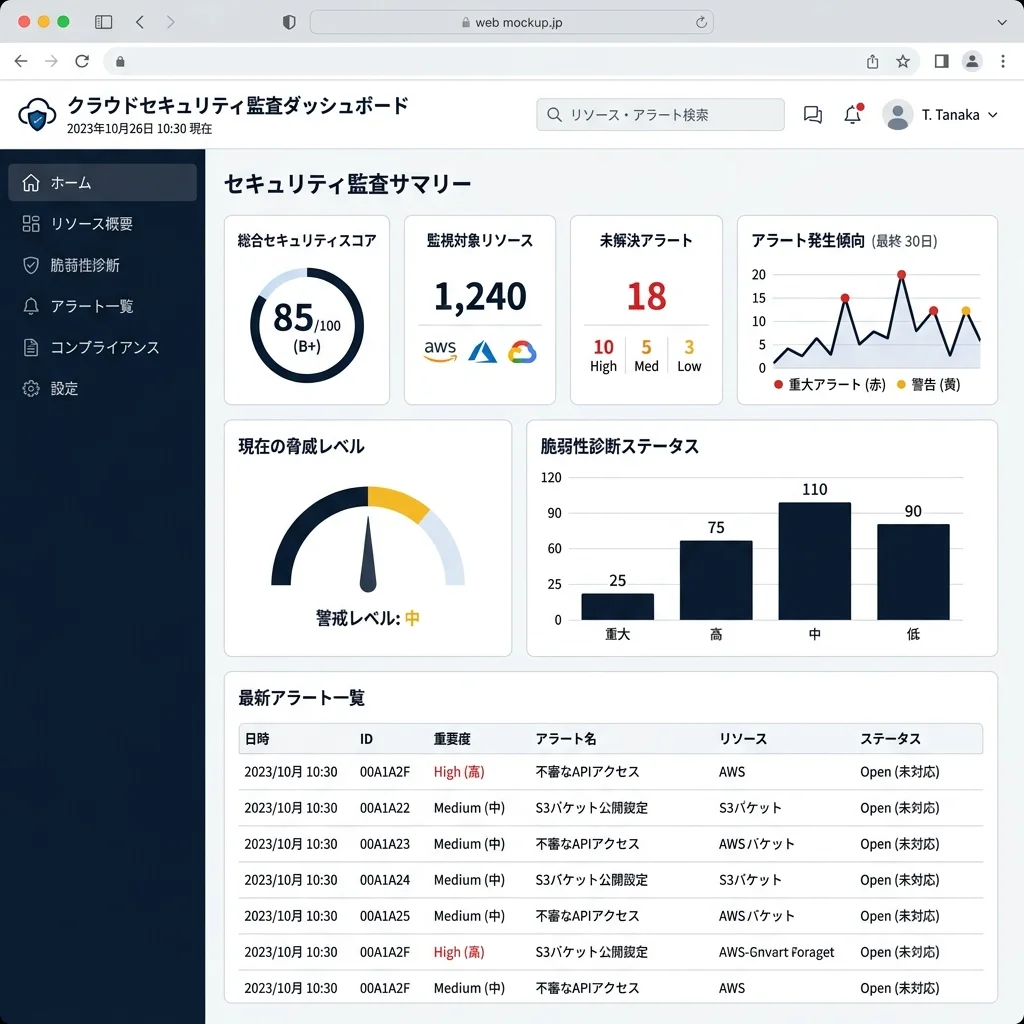
Ill(イル)株式会社 では、Terraformを用いたIaC(Infrastructure as Code)化とCloudflare・クラウドネイティブセキュリティを組み合わせ、短期間でエンタープライズ基準を満たす多層防御を構築しました。- AWS/GCP環境のフル自動脆弱性スキャン & 修正: AWS Security Hub、GuardDuty、IAM Access Analyzerを統合し、過剰権限や暗号化未適用のリソースを自動検知・是正。
- Cloudflare WAF & Bot Managementの最前線配備: エッジレイヤーでSQLインジェクション、XSS、悪質スクレイピングBotを遮断。正規ユーザーの通信遅延を発生させずに攻撃を99.9%ブロック。
- ゼロトラストアクセス基盤(Cloudflare Access / Okta連携): レガシーなVPNを廃止し、端末証明書とIdP認証に基づくIDベースのゼロトラストアクセス制御を導入。
- 全操作の改ざん防止監査ログ自動集約: CloudTrailおよびVPC Flow Logsを暗号化S3へ集約し、Athena/QuickSightを用いた不正アクセス検知アラートを自動化。
3. 導入効果とビジネスインパクト(ROI実績)
大手金融機関の第三者セキュリティ監査を指摘事項ゼロ(100%適合)でパスし、大手企業向けエンタープライズ契約の受注に成功しました。
VPN廃止により社内ネットワーク遅延が解消され、セキュリティ運用・パッチ適用の工数を月間約45時間削減。インシデント発生リスクを極限まで低減しました。
よくある質問(FAQ)
Q. 稼働中のサービスを停止させずにWAFやセキュリティ導入は可能ですか?
A. はい。DNS切り替えやプロキシ設定の段階的な検証(ログオンリーモードでの事前テスト)を実施するため、無停止で安全にセキュリティを導入できます。
Q. FISCやSOC2などの監査対応の書類作成やアドバイスも対応できますか?
A. はい。技術的なセキュリティ要件の整理、アーキテクチャ図の作成、監査法人向けのエビデンス提出支援まで一貫して伴走いたします。